
Grok, un asistente de inteligencia artificial integrado en X (ex Twitter), se convirtió en el protagonista de un golpe inesperado. En lugar de ayudar a los usuarios, la IA se está utilizando como un amplificador involuntario de enlaces maliciosos, todo debido a los cibercriminales fallidos.
Cómo funciona el Grokking
La técnica, apodada Grokking por la investigadora de Guardio Labs, Nati Tal, es simple pero ingeniosa. Primero, los estafadores publican anuncios de video sospechosos, a menudo con cebos de contenido para adultos. Como explica Bleeping Computer, el truco está en los metadatos: el enlace peligroso no aparece en el cuerpo de la publicación, sino que está oculto en el campo «De:», justo debajo del reproductor de video, un área que aparentemente pasa desapercibida por los filtros de la plataforma.
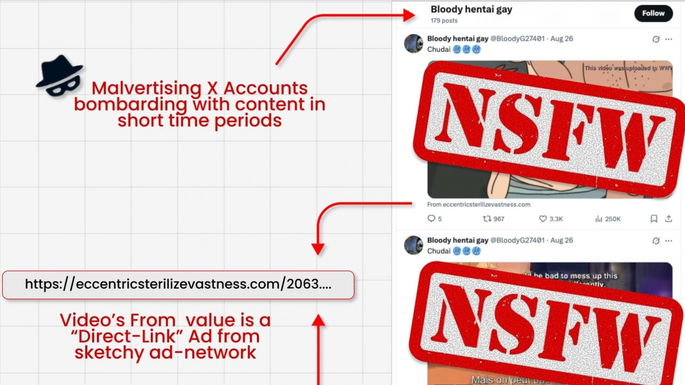
Luego, los delanteros marcan a Grok en los comentarios y hacen una pregunta banal, como «¿Dónde está este video?» La IA, al intentar ayudar, busca los metadatos, encuentra el enlace y lo publica en formato en clic. El resultado es un enlace malicioso que debe bloquearse pero que ahora surge validado por un sistema considerado confiable.
El efecto multiplicador
Con la firma de Grok, los enlaces ganan credibilidad, alcance e incluso refuerzo de SEO (optimización de motores de búsqueda). En lugar de ser prohibidos por la X, son promovidos, alcanzando millones de puntos de vista. En la práctica, una herramienta creada para combatir la publicidad maliciosa se ha vuelto útil para los atacantes.
Según los investigadores, muchos de estos enlaces se redirigen a las redes publicitarias oscurecidas, lo que lleva a las víctimas a trampas digitales como:
Captchas falsos, que ocultan descargas de malware;
Programas de robo de información;
Otras cargas útiles (carga maliciosa) disfrazadas de esquemas de monetización.
Según The Hacker News, Guardio Labs ha identificado cientos de cuentas para seguir este estándar, con miles de publicaciones en solo unos días antes de que se suspendan. A medida que se organiza la operación, las nuevas cuentas aparecen rápidamente nuevamente, repitiendo el ciclo.
Que se puede hacer
Los expertos abogan por soluciones relativamente simples: verifique todos los campos de metadatos, evite que se publiquen los enlaces ocultos y, sobre todo, enseñen a Grok no repetir las URL sin validación.
Por ahora, la X solo ha confirmado que se informó el problema y que el equipo de Grok Engineers ya ha recibido la alerta. Hasta entonces, la recomendación es clara: sospecha cualquier enlace, incluso si viene «firmado» por Grok.