
Esta es una de esas noticias que nadie quiere recibir, pero que lamentablemente parece ser nuestro “pan de cada día” estos días. En otras palabras, si utilizas las taquillas Locky de CTT para recibir tus pedidos con total privacidad, tenemos malas noticias para ti.
En otras palabras, es posible que su “privacidad” se haya vendido por poco dinero en algún foro especializado.
Más específicamente, según información que llegó a nuestras manos de una fuente anónima, la base de datos del sistema Locky se vio comprometida en un ataque a escala masiva. Estamos hablando de algo que, de confirmarse, es un auténtico terremoto digital.
Fuga en CTT Locky: ¿Nombres, direcciones y números de teléfono en Internet?
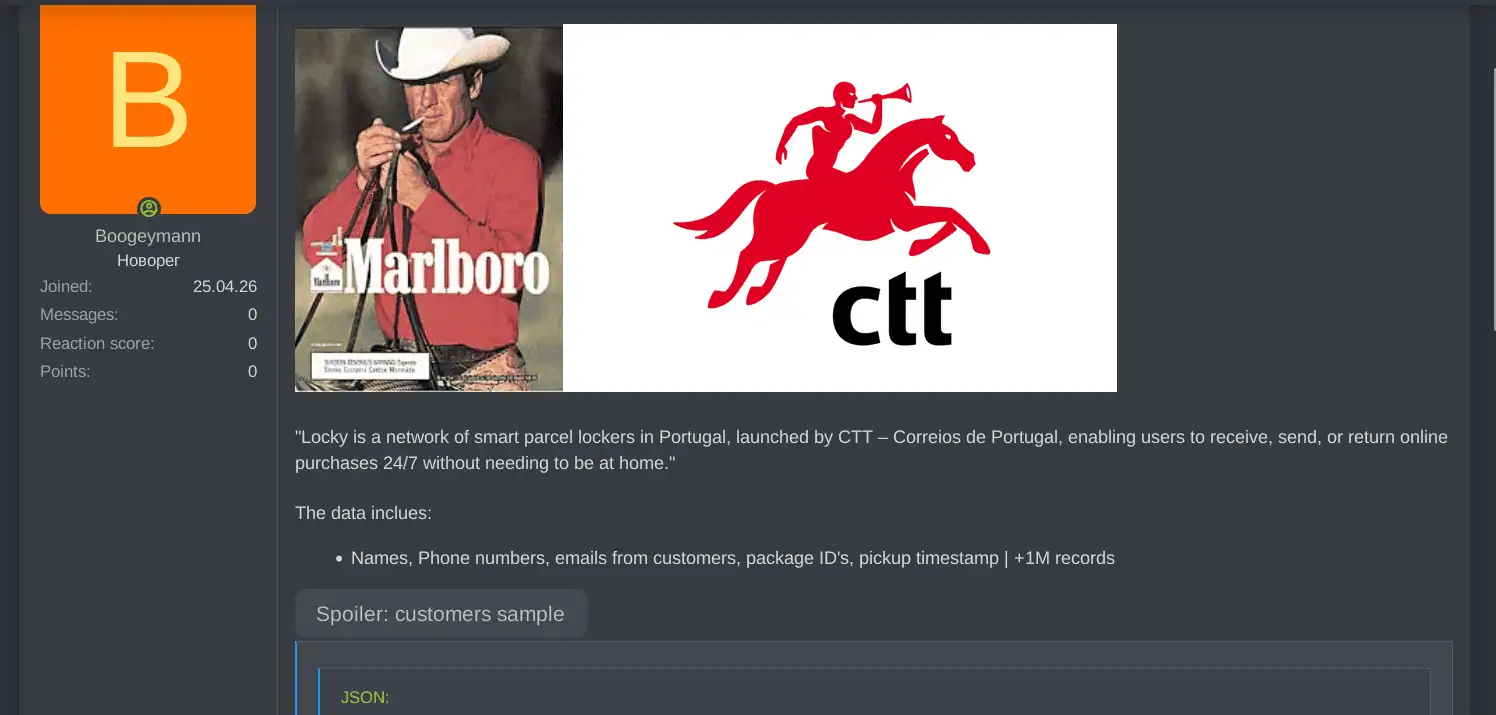
Por lo tanto, esta filtración puede haber expuesto más de 1 millón de registros de envío y recepción de pedidos. Esto significa que los nombres completos, las direcciones físicas (y las direcciones virtuales de las taquillas), los números de teléfono y las direcciones de correo electrónico de una gran parte de la población portuguesa podrían estar ahora en manos de delincuentes.
En otras palabras, para quienes utilizan el sistema precisamente para evitar dar su domicilio a las tiendas online, la “acción les salió por la culata”.
En este caso más concreto ni siquiera es necesario tener una cuenta CTT. Si ya has utilizado apps como Wallapop o Vinted, tus datos también forman parte del sistema.
¿Qué puede pasar?
Al final del día, si esta base de datos está circulando, el riesgo de “phishingLos mensajes dirigidos, las estafas vía SMS (los famosos Hola Padre/Hola Madre) o incluso el robo de identidad aumentan exponencialmente.
Conclusión: ¿Qué deberías hacer ahora?
Aunque CTT aún no ha emitido un comunicado oficial que confirme el alcance total de esta filtración, y esto no es más que (al menos por ahora) una “filtración” anónima… Si tienes una cuenta en el sistema Locky o en el portal CTT, es una buena idea cambiar tu contraseña inmediatamente. Al fin y al cabo, la prevención es la única arma que nos queda cuando las grandes entidades no consiguen proteger nuestros datos.
Supongo que veremos una ola de SMS fraudulentos en las próximas semanas, mucho más convincentes de lo habitual, ya que los estafadores ahora saben exactamente quién es usted y dónde recibe sus pedidos. Tenga cuidado y no haga clic en enlaces sospechosos, incluso si parecen provenir de CTT.
Motorola Signature 27 llega mañana con cámara gigante y rival de Samsung
Este producto Action cambia por completo el ambiente de tu hogar por menos de 10€