
una nueva ola de Las aplicaciones falsas de Android se están extendiendo por Europaaprovechando la tecnología NFC (Near-Field Communication) para robar datos de la tarjeta y llevar a cabo pagos fraudulentos sin contacto.
la investigación de Zimperiouna empresa de seguridad móvil que forma parte de Aplicación de la Alianza de Defensa de Google, reveló que más de 760 aplicaciones maliciosas han estado en circulación desde abril de 2024.
Las aplicaciones falsas se hacen pasar por bancos y servicios legítimos
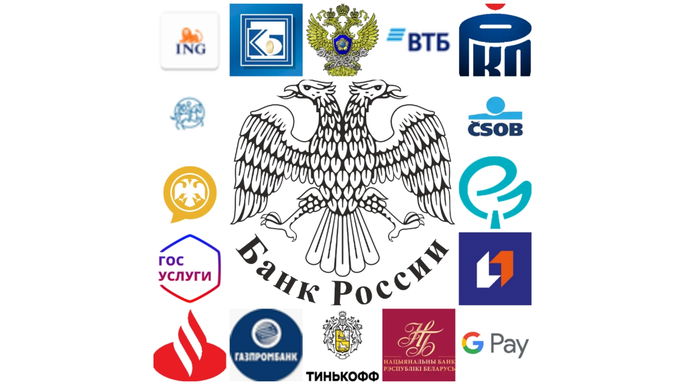
Según el informe, los ciberdelincuentes disfrazan aplicaciones maliciosas como bancos y servicios financieros populares, incluidos pago de google, banco santander, VTB, Tinkoff, ING, Bradesco y otros. El objetivo es convencer a los usuarios de que configuren la aplicación como método de pago NFC predeterminado, permitiendo que el malware intercepte y retransmita datos de tarjetas en tiempo real.
Estas aplicaciones utilizan el Emulación de tarjeta host (HCE) de Android para simular el comportamiento de tarjetas físicas, capturando datos EMV (Europay, Mastercard y Visa) y responder a comandos desde terminales de Punto de Venta (POS) con información falsa controlada por los atacantes. En la práctica, esto permite transacciones sin la presencia física del titular de la tarjeta, lo que se conoce como pagos fantasma.
Expansión por Europa y coordinación vía Telegram
El fenómeno, detectado inicialmente en Polonia en 2023, se expandió rápidamente a República Checa, Eslovaquia y Rusialo que la convierte en una de las campañas de malware financiero más activas en Europa del Este, como destaca Computadora que suena.
Zimperium ha identificado más de 70 servidores de comando y control (C2) y docenas de canales privados en Telegram Se utiliza para coordinar ataques y extraer datos robados.
Los investigadores también descubrieron diferentes variantes del ataque, incluidas aplicaciones que envían automáticamente información de la tarjeta a robots Herramientas de telegrama y retransmisión que permiten a los delincuentes controlar los pagos de forma remota.
Creciente amenaza al sistema de “enfoque de pago”
Con el aumento global de las transacciones NFC, los ciberdelincuentes están aprovechando esta tecnología para monetizar el fraude financiero a gran escala. A diferencia de los troyanos bancarios tradicionales, que se basan en superposiciones de pantalla o interceptación de SMS, el nuevo malware opera al nivel del propio sistema NFC, explotando los permisos de Android de una manera silenciosa y sofisticada.
Zimperium advierte que este tipo de ataques representa un nueva clase de amenaza móvilcombinando robo de datos, fraude en tiempo real y abuso de funcionalidades legítimas del sistema, algo que las defensas tradicionales no siempre son capaces de detectar.
Cómo protegerte
Esta campaña de malware refuerza la necesidad de una mayor vigilancia digital, especialmente con la popularidad de los pagos sin contacto.
Los expertos recomiendan que los usuarios Evite instalar APK fuera de Google Playcontrolar permisos sospechososcomo el acceso NFC o la ejecución en segundo plano, y solo use enlaces bancarios oficiales para descargar aplicaciones financieras.
También es aconsejable analiza tu dispositivo con Play Protect regularmente y desactivar NFC cuando no esté en uso.

359,00 €Amazonas
449,00 €-20%