
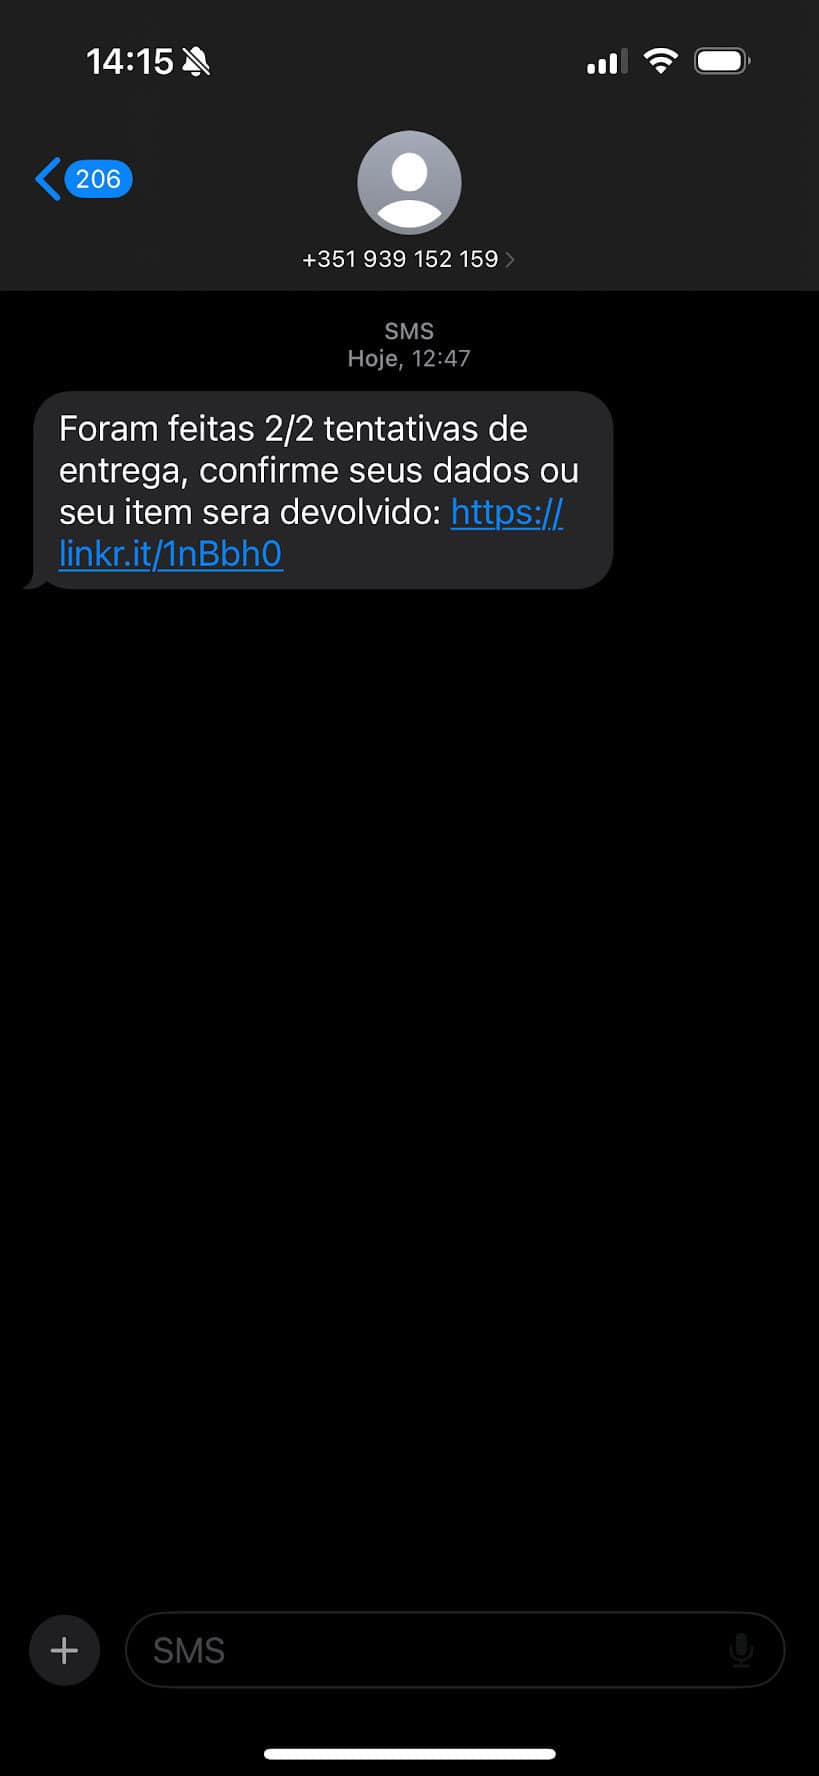
Reciba un mensaje en el teléfono móvil: «Su pedido no se ha entregado, confirma la dirección en este enlace». O un correo electrónico del presunto banco: «Su cuenta será bloqueada, inicie sesión aquí». Es en estos segundos de distracción que muchas personas caen. Pero la verdad es que hay un detalle oculto en los enlaces falsos que pueden salvarlo de una estafa y casi nadie presta atención.
La historia que podría ser tuya
Imagine a Ana, de 37 años, quien en una mañana normal recibió un SMS del «transportista». Hizo clic en el enlace sin pensar, porque realmente estaba esperando un pedido. El sitio parecía cierto, con logotipo y colores oficiales. Inserté los datos y … días después, vi movimientos extraños en la cuenta bancaria.
¿Qué pasó? El enlace condujo a una página falsa. Pero si Ana hubiera notado un pequeño detalle, lo habría evitado todo.
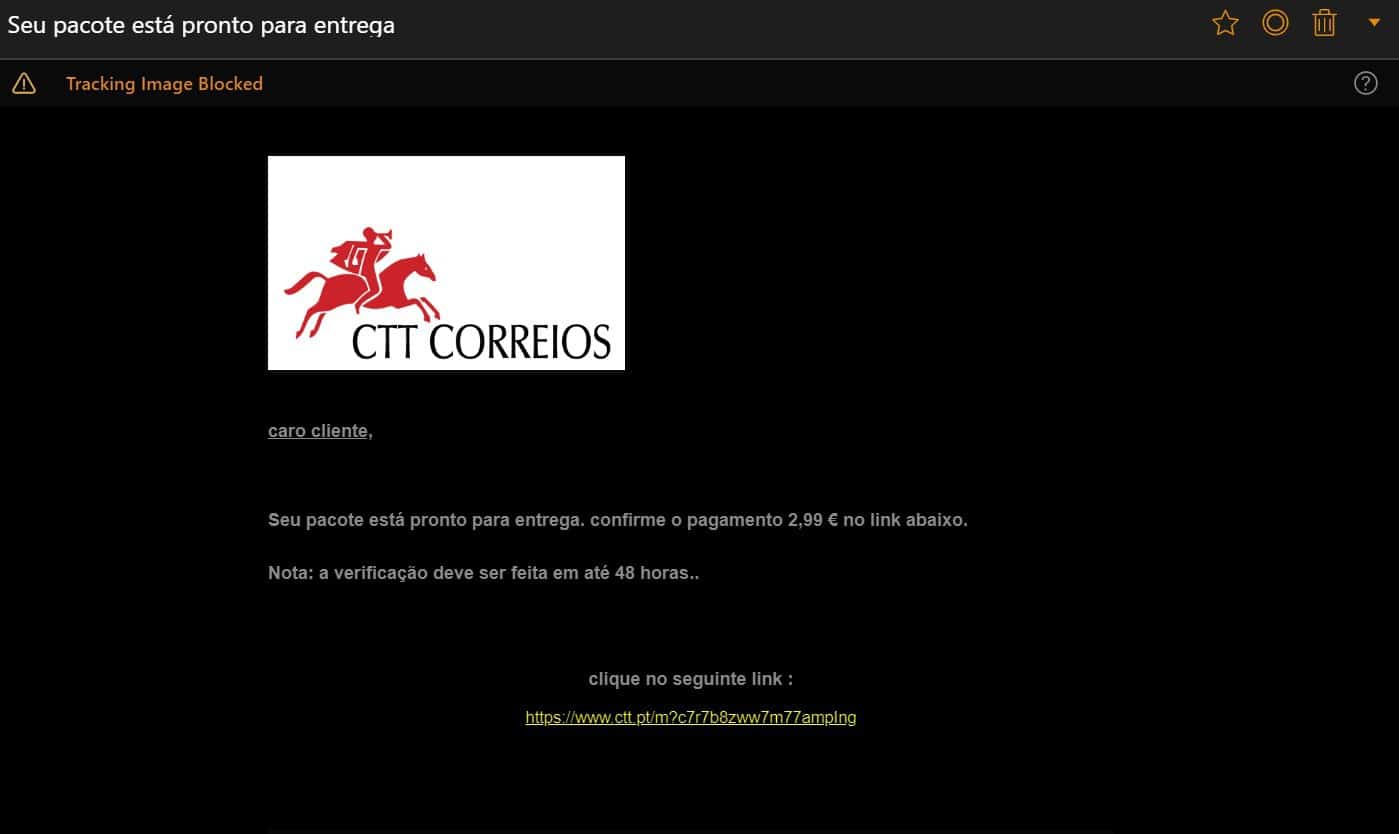
El truco de los enlaces falsos
Las quemaduras son cada vez más sofisticadas. Copian el diseño de las páginas oficiales y usan mensajes urgentes para forzar la acción inmediata. Pero hay algo que casi nunca pueden disfrazar: la dirección de enlace (URL).
Aquí es donde el detalle puede salvarlo:
- Un banco real nunca lo enviará a una dirección extraña.
- Un operador no usa enlaces llenos de números, guiones y letras aleatorias.
- Un sitio web oficial rara vez tiene dominios extraños, como .xyz o .ru.
El detalle oculto en los enlaces falsos que marca la diferencia
Hay tres señales que informan un enlace falso:
Dominio sospechoso -Enstead of Ctt.pt, aparece ctt-inregas.xyz o ctt-confirm.com.
Personajes intercambiados – Burlones usan letras similares, como un «RN» en lugar de «M» (ejemplo: Banrnco.pt).
Falta de https – Los sitios oficiales usan bloqueo de seguridad. Si el enlace no tiene «https: //», sospecha.
Estos detalles parecen pequeños, pero son la barrera entre un clic inocente y la pérdida de cientos de euros.
Casos reales en Portugal
Sin embargo, la policía judicial advirtió sobre cientos de casos de phishing en Portugal. Solo en 2024, miles de portugueses fueron víctimas de mensajes falsos en nombre de CGD, EDP, CTT e incluso la autoridad fiscal.
En casi todos los informes, las víctimas admiten lo mismo: «No noté el enlace». Es decir, el detalle estaba allí, pero pasó desapercibido.
Cómo protegerte
Aquí hay reglas simples que pueden evitar un dolor de cabeza:
Nunca haga clic directamente en el enlace: vaya al sitio web oficial escribiendo la dirección.
Siempre verifique el dominio: todo lo que escapa al .pt, .com o .org en sitios conocidos debería surgir sospechas.
Sospecha de errores de ortografía: si la marca está mal escrita, es un golpe.
Notificaciones bancarias activas: así date cuenta si sucede algo extraño.
Informe los enlaces: cuanto más personas informan, más rápido estarán bloqueados.
¿Qué pasa si ya ha hecho clic?
No todo está perdido. Hació clic e ingresó datos:
- Póngase en contacto con el banco inmediatamente para bloquear los golpes.
- Cambia tus contraseñas.
- Hacer una queja a la policía con evidencia del enlace.
Cuanto más rápido actúes, mayor será la hipótesis de evitar pérdidas.
Vivimos en una era en la que solo un clic para perder dinero, datos personales e incluso el control de su cuenta bancaria. Los burlones saben esto y juegan con prisa, distracción y confianza. Pero también es cierto que un detalle es suficiente, mira bien el enlace, para evitar caer en la trampa.
Xiaomi lanza brazo ergonómico para monitor que tenemos muchas ganas de ver en Portugal
Muchos portugueses no lo saben, pero pueden reducir el valor de Via Verde a la mitad con este truco