
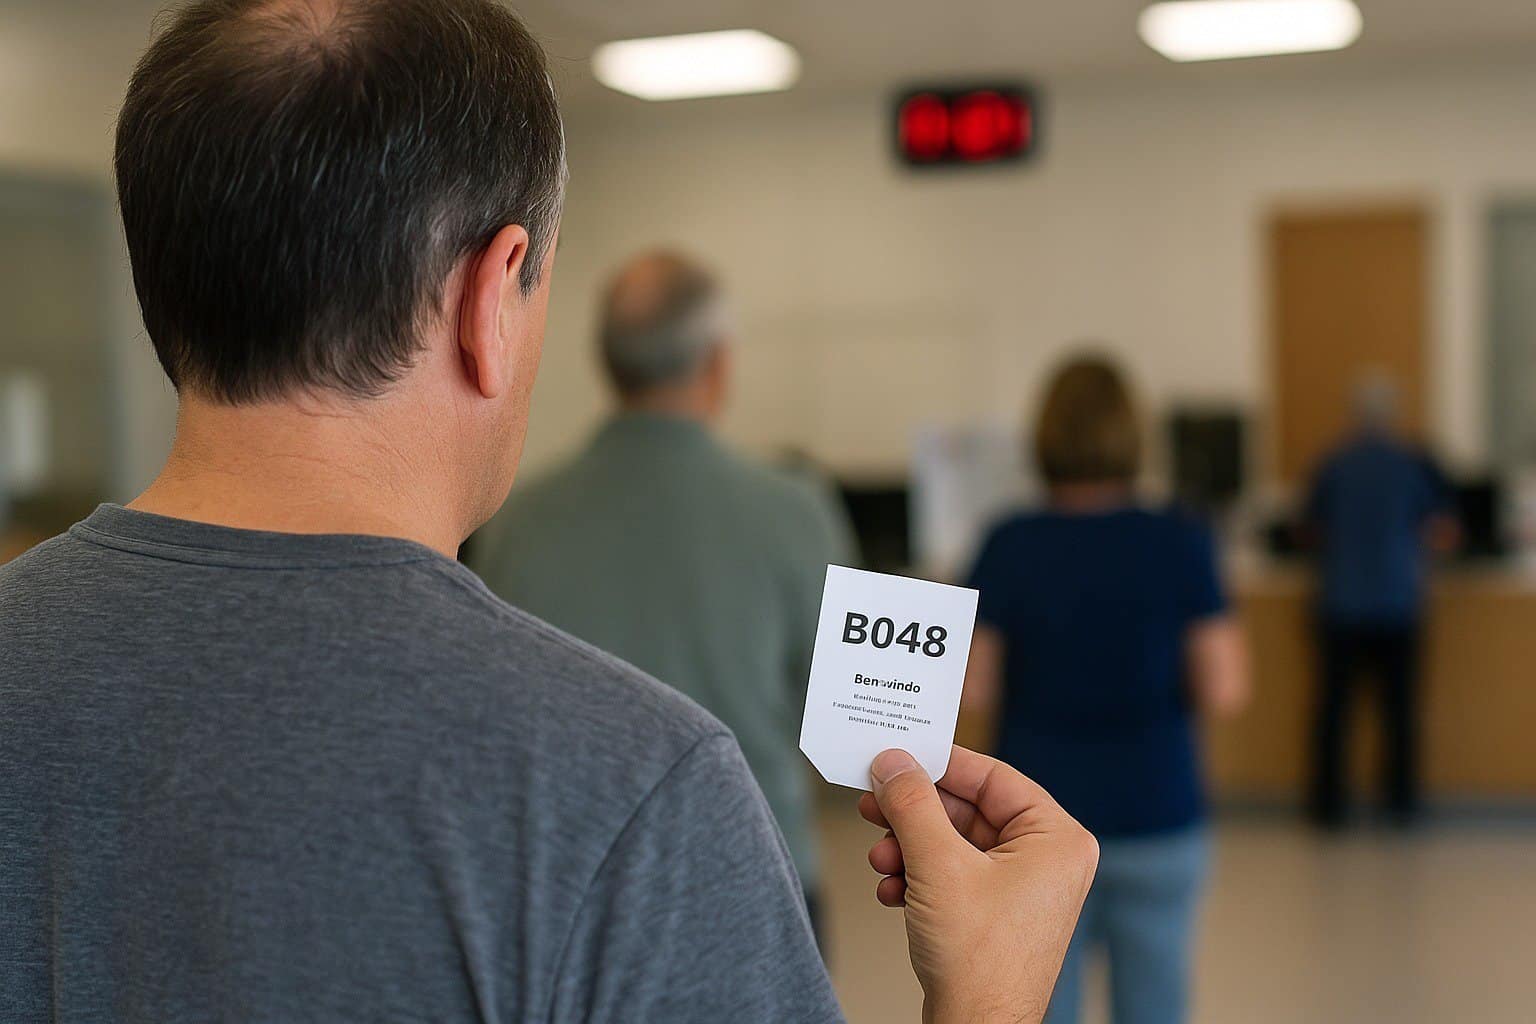
Cuando creemos que el ritmo de los nuevos esquemas está disminuyendo, siempre nos sorprende algo nuevo. Es solo que los Burles están emergiendo a un ritmo alucinante y nunca han sido tantos como ahora. Es que las personas comienzan a acostumbrarse y se preparan para algunos y he aquí, otros y surgen más peligrosos. Esta vez ni siquiera los servicios públicos escapan. Estás en una línea interminable en el servicio público, la cara ya está cansada de esperar, cuando alguien te ofrece una «ayuda». «Puedo imprimir una contraseña para usted, deja más rápido, solo cuesta un euro». Puede sonar inocente, incluso útil. Pero tenga cuidado: hay un esquema circular que utiliza contraseñas falsas para engañar a las personas y, en algunos casos, recopilar datos que luego se usan para holgazanes más elaboradas.
El esquema de contraseñas falsas en CTT y servicios públicos
El truco es simple e ingenioso. Alguien imprime contraseñas con logotipos casi idénticos a los oficiales y comienza a ofrecerlas en la calle o al lado de la entrada. Le prometen una entrada de prioridad, o fingen una «lista de espera secreta» que solo funciona si paga en este momento. En otros casos, se acercan a las personas con una tableta/teléfono móvil y solicitan que «confirme los datos» para emitir la contraseña y hay información personal: nombre, NIF, dirección e incluso números de contacto.
El fraude explora tres realidades obvias
Al principio, la prisa de la gente. Entonces la falta de fácil verificación en este momento. Finalmente, la confianza en las apariencias. Muchos no tienen tiempo o paciencia para ver si la contraseña tiene un sello oficial, un QR que puede validarse en el sitio web de CTT o Entidad Pública, o un número interno que corresponde al panel de llamadas.
El problema va más allá del dinero gastado en la contraseña: cuando proporciona datos, está abriendo la puerta al phishing, solicitudes de pago de «tarifas administrativas» o que estos datos se vendan en los mercados en línea. Hay informes de cuentas bancarias dirigidas a una secuencia de pequeños pasos: obtener nombre y NIF, luego «confirmar» con un código enviado por SMS, y comienza la ingeniería social.
¿Cómo te protege?
Primero, siempre sospecha quién te ofrece «atajos» en línea. Cualquier servicio oficial generalmente tiene una forma única y conocida de emitir contraseñas. Máquinas, tótems o un número de teléfono de soporte. Si hay un documento de logotipo, pide que confirme en el mostrador: a un empleado legítimo no le importa verificar. Nunca dé datos de NIF o bancarios en la calle o a extraños; Si se requieren pagos, generalmente requieren documento fiscal. Y nunca pavimentado por un «favor» que la entidad ya debería ofrecer de forma gratuita.
Si ya ha sido una víctima, mantén todo: El documento, fotografías de la persona que se acercó a usted y a cualquier recibo. Se queja con la policía e informa al servicio donde estabas. La queja ayuda a identificar redes y evita que otros caigan en el mismo esquema. ¡También usa el grupo no lleno en esquemas! Facebook Anti-Burla Alert para informar.
Al final, la regla es simple: la prisa y la conveniencia son el terreno fértil de los circundos. No permita que el deseo de ganar minutos convierta su información personal en un chip de negociación. Siempre que le ofrezca una «contraseña mágica», recuerde: si es legítimo, la entidad oficial valida el método; Si no puede validar, se niega.
Kindle o tablet para leer: lo que cambia para tus ojos y tu bolsillo
Llenar el depósito ya cuesta más de 100 euros: 6 trucos para gastar menos combustible