
Su banco le indica que cambie su contraseña por seguridad. Tu empresa te hace cambiar cada 90 días. Y tú, ahí fuera, tienes la sensación de que estás haciendo lo correcto… ¡mientras inventas el Verano2026! por tercera vez. La pregunta que importa es la siguiente: ¿es seguro cambiar las contraseñas con frecuencia o es simplemente una tradición de TI que ya debería haberse desperdiciado? La respuesta que a nadie le gusta (pero es la correcta) es: depende. Y depende en gran medida de su comportamiento y del tipo de cuentas que esté protegiendo.
¿Es seguro cambiar las contraseñas con frecuencia? No siempre.
Vayamos al grano. Cambiar rutinariamente las contraseñas puede aumentar la seguridad en algunos escenarios específicos, pero en el mundo real, para la mayoría de las personas, la práctica tiende a empeorar el resultado final. ¿Por qué? Porque la seguridad no vive en la teoría, vive en los hábitos.
Cuando tienes que cambiar tu contraseña muchas veces, suceden tres cosas predecibles: reciclas patrones (por ejemplo, PalavraOctober!, PalavraNovembro!), acortas la complejidad para poder memorizar o terminas guardando todo en notas, archivos, capturas de pantalla o en una hoja de papel que nadie verá. Aquí es donde la medida de seguridad se convierte en la puerta abierta.
Además, si alguien ya tiene acceso a tu cuenta y cambias la contraseña sin borrar la sesión, sin revocar tokens, sin ver los dispositivos conectados, básicamente estás cambiando la cerradura mientras el ladrón sigue sentado en el sofá.
¿Por qué esta idea se ha vuelto tan popular?
Mucha gente confunde rotación con control. Durante años, las políticas corporativas impusieron cambios periódicos porque se suponía que una contraseña podía ser robada y seguir siendo útil para siempre. Cambiar con frecuencia reducía la ventana de oportunidad.
El problema es que el ecosistema ha cambiado. Hoy tienes autenticación de dos factores (2FA), alertas de inicio de sesión, claves de seguridad, datos biométricos, gestión de sesiones y administradores de contraseñas. Y también tienes otra realidad: ataques automatizados, reutilización de credenciales, phishing a gran escala y fugas de datos constantes.
En un ataque moderno, si su contraseña es phishing, el atacante intenta usarla de inmediato, no esperar 60 días para que la cambie de forma rutinaria. Y si reutilizas las contraseñas, no necesita esperar en absoluto, probará la misma combinación en 20 sitios diferentes en minutos.
¿Cuándo tiene realmente sentido cambiar tu contraseña?
Hay ocasiones en las que cambiar tu contraseña no es opcional: es una cuestión de higiene básica.
Si hubo una fuga de datos en un servicio que utiliza, el cambio tiene sentido de inmediato, especialmente si reutilizó su contraseña en otro lugar. Lo mismo se aplica si recibió una alerta de inicio de sesión extraña, vio un dispositivo que no reconoció vinculado a su cuenta o notó cambios que no realizó (reenvío de correo electrónico, compras, mensajes enviados, etc.).
También tiene sentido después de compartir credenciales (sí, sucedió) o después de usar una contraseña en un equipo que no controlas bien: una PC vieja, una computadora en casa con demasiada gente o una computadora portátil que ha estado en reparación.
Y hay un caso muy específico en el que la rotación puede resultar útil: entornos de alto riesgo y alta exposición (por ejemplo, cuentas con privilegios administrativos, sistemas críticos, equipos de TI). Pero incluso allí, la tendencia moderna es reducir la dependencia de las contraseñas y aumentar los controles: 2FA fuerte, acceso condicional, registros, claves físicas.
Cuando cambiar muchas veces empeora tu seguridad
Si no utiliza un administrador de contraseñas, cambiarlo con frecuencia es casi una receta para la desgracia. Tu cabeza intentará simplificar. Caerás en patrones. Repetirás.
Y los patrones son oro para un atacante. Si obtiene su contraseña de una filtración antigua y se da cuenta de que solo cambia el mes y un símbolo, podrá “adivinar” versiones futuras con mucho menos esfuerzo. Es lo contrario de lo que quieres.
Otro problema es la fatiga. Cuantas más veces te obliguen a cambiar, más probabilidades tendrás de apagar tu cerebro y hacer lo menos posible para cumplir. La seguridad por obligación se convierte en seguridad por teatro.
¿Qué funciona mejor que cambiar las contraseñas?
La forma más eficaz de mejorar su seguridad es no vivir ahora en modo intercambio. Se trata de construir un sistema que pueda manejar el mundo real.
Comience con lo básico que casi nadie hace bien: contraseñas únicas para cada servicio. Único en verdad. Si su cuenta de correo electrónico (Gmail, Outlook, iCloud) comparte la contraseña con cualquier otra cosa, debería estar enojado consigo mismo, porque el correo electrónico es la clave maestra para recuperar todo.
Luego, utilice un administrador de contraseñas. No es para geeks, es para adultos que no quieren perder el tiempo inventando variaciones tontas. Un administrador te permite tener contraseñas largas y aleatorias sin tener que memorizarlas. Y sí, hay opciones en todas las plataformas, en móvil y PC.
Luego, activa 2FA siempre que puedas. Y aquí hay un matiz: los códigos SMS son mejor que nada, pero son el paso más débil. Si puede, utilice una aplicación de autenticación (TOTP) o, mejor aún, claves de acceso o una clave de seguridad física en las cuentas más críticas.
Y hay otro punto que casi pasa desapercibido: la protección contra el phishing. Puede que tengas la contraseña más segura del planeta, pero si la escribes en una página falsa, se acabó. Las claves de acceso y las claves físicas ayudan mucho aquí porque no funcionan de la misma manera en dominios falsos.
«Está bien, pero ¿qué pasa si quiero cambiarlo de todos modos?» Haz esto con tu cabeza.
Si por política de la empresa tienes que cambiar cada X días, o si tienes una cuenta sensible y realmente quieres rotar las credenciales, puedes hacerlo sin caer en ninguna trampa.
En primer lugar, evita cualquier esquema incremental: no utilices números ascendentes, meses, años, ni el mismo núcleo con diferente símbolo. Esto es literalmente predecible. Si vas a cambiar, cambia en serio.
En segundo lugar, no hagas esto a mano. Utilice el administrador de contraseñas para generar una contraseña nueva, larga (idealmente más de 16 caracteres) y aleatoria. De esta manera, la rotación no te empuja hacia contraseñas débiles.
En tercer lugar, después de cambiar, vaya a seguridad de la cuenta y finalice las sesiones activas, elimine los dispositivos que no reconoce y revoque el acceso de las aplicaciones antiguas. De lo contrario, es posible que esté cambiando la contraseña y manteniendo autenticado al intruso.
¿Qué pasa con las claves de acceso? ¿Esto eliminará las contraseñas?
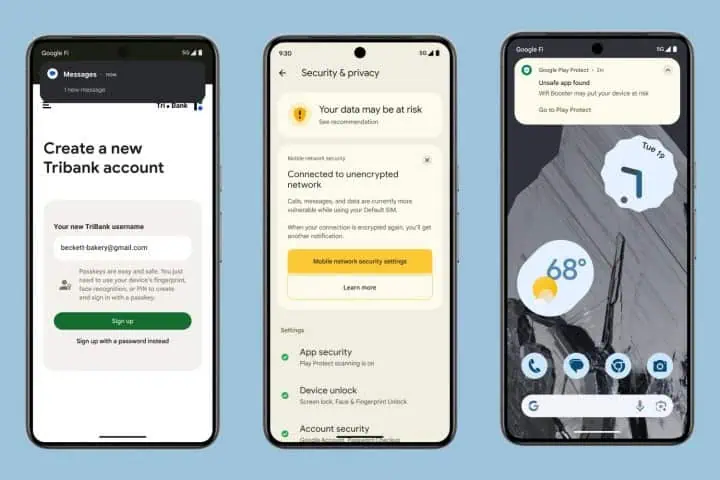
Las claves de acceso son, en estos momentos, la mejor noticia para quienes están hartos de las contraseñas. En lugar de memorizar una frase, utiliza una credencial criptográfica almacenada en su dispositivo (con datos biométricos o PIN). En la práctica, reduce en gran medida el riesgo de phishing y elimina la necesidad de “cambiar cada 3 meses”.
Pero ojo: no es magia. Deberá proteger el acceso a su teléfono y su ecosistema (ID de Apple, cuenta de Google, cuenta de Microsoft). Si alguien se hace cargo de su cuenta principal, puede sincronizar y abrir puertos.
Aún así, para el usuario promedio, la dirección es clara: menos contraseñas, autenticación más sólida y más controles de sesión.
La regla simple para tu vida digital
Si quieres una regla que no te haga perder el tiempo: no cambies las contraseñas porque sí. Cambia cuando hay una señal de riesgo, cuando hay una fuga de datos, cuando ha habido phishing o cuando sospechas que la cuenta ha sido comprometida. E invierte tu energía en lo que realmente cambia el juego: contraseñas únicas, administrador de contraseñas, 2FA decente y seguimiento de sesiones.
Si ha estado siguiendo estas discusiones (y tendencias de seguridad) en sitios como Leak.pt, probablemente haya notado que el patrón es siempre el mismo: la solución más aburrida suele ser la que funciona, pero sólo cuando es sostenible.
Apple Wallet lanza una nueva y brillante función para aquellos que están cansados de cargar la billetera llena de tarjetas
Xiaomi lanza por fin el powerbank magnético que va mucho más allá de cargar tu móvil