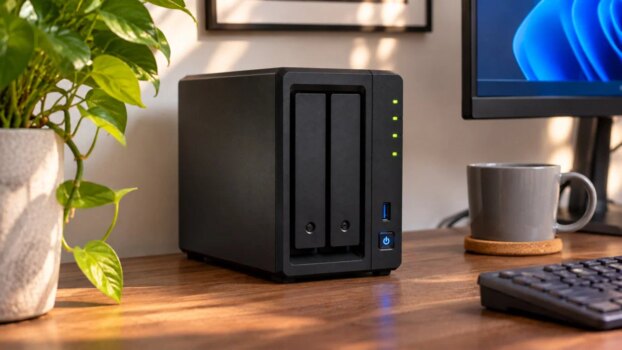

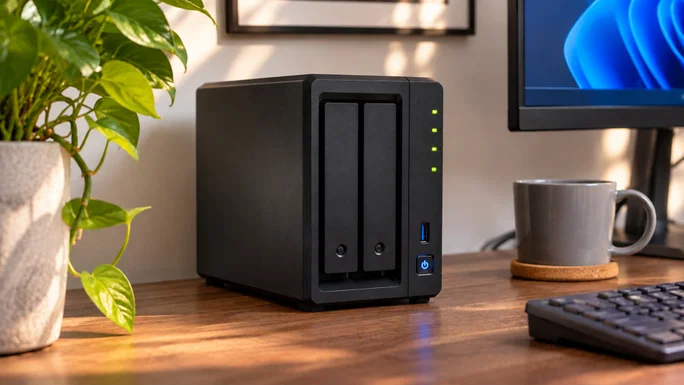
Synology emitió una alerta de seguridad luego de identificar ataques informáticos contra equipos NAS (Network Attached Storage) utilizando versiones desactualizadas del sistema operativo DiskStation Manager (DSM).
Según BleepingComputer, los ataques están asociados con ransomware C3RB3Run programa malicioso capaz de cifrar archivos almacenados en el dispositivo e impedir que los propietarios accedan a ellos con normalidad.
Los NAS se utilizan a menudo para almacenar fotografías, vídeos, documentos y copias de seguridad tanto en entornos domésticos como empresariales.
Esto significa que un ataque exitoso podría comprometer información importante e incluso dificultar la recuperación de archivos almacenados en otros dispositivos. La situación es particularmente preocupante porque los piratas informáticos están explotando vulnerabilidades para las que ya existen actualizaciones de seguridad.
Los archivos se pueden bloquear y los piratas informáticos exigen dinero
Los usuarios afectados encontraron archivos con la extensión .L0CK3D y una nota de rescate llamada Léame3.txt. Este tipo de ataque, conocido como ransomware, bloquea el acceso a los datos y exige dinero para recuperarlos, sin garantía de éxito.
Synology advierte sobre vulnerabilidades en equipos obsoletos y recomienda instalar las últimas actualizaciones de seguridad.
Para reducir los riesgos, es fundamental mantener copias de seguridad actualizadas. También existen soluciones como la funcionalidad de Google Drive que ayuda a detectar ransomware y recuperar archivos, aunque no protege directamente el NAS.
Cómo comprobar si tu NAS está protegido
La principal recomendación de Synology es instalar la última versión de DiskStation Manager compatible con el equipo.
Para comprobar si hay actualizaciones disponibles, siga estos pasos:
- Abra el navegador y acceda a la interfaz de administración de su Synology NAS.
- Inicie sesión con su cuenta de administrador.
- Introduzca el Panel de control.
- Seleccionar Actualizar y restaurar.
- Comprueba si hay una actualización de DSM disponible.
- Si existe, siga las instrucciones para instalarlo.
También es recomendable activar las actualizaciones de seguridad automáticas siempre que esta opción esté disponible.
Otra medida importante es evitar que se pueda acceder directamente a la interfaz de administración del NAS a través de Internet. Si necesita acceso remoto, favorece una conexión VPN segura.
También debes utilizar contraseñas seguras, activar la autenticación de dos factores y mantener copias de seguridad aisladas del equipo.
¿Qué pasa si el NAS ya ha sido atacado?
Si encuentra archivos con la extensión .L0CK3D o una nota de rescate, es posible que su equipo haya sido comprometido.
En este caso, deberá desconectar el NAS de Internet y otras redes siempre que sea posible para limitar la propagación del ataque.
Evitar elimine los archivos afectados o reinstale inmediatamente el sistemaya que esto puede dificultar una eventual recuperación o investigación. Se recomienda buscar asistencia técnica especializada, especialmente cuando se trata de datos comerciales o información personal de terceros.
Es importante recordar que instalar una actualización después de un ataque no recupera automáticamente archivos cifrados. Por el momento no hay un número confirmado de víctimas en Portugal. Aún así, la alerta es relevante para cualquier persona o empresa que utilice equipos Synology vulnerables.