
Los investigadores de ThreatFabric han identificado a Hirudo, un nuevo programa malicioso para Android capaz de robar contraseñas bancarias, códigos PIN y mensajes SMS. La amenaza también permite a los delincuentes monitorear la pantalla y controlar el teléfono celular de forma remota.
Su principal diferencia está en la forma en que ataca a los bancos: además de presentar páginas falsas, intenta sustituir aplicaciones bancarias legítimas con copias modificadas, que desactivan algunas de sus propias protecciones (vía Bleeping Computer).
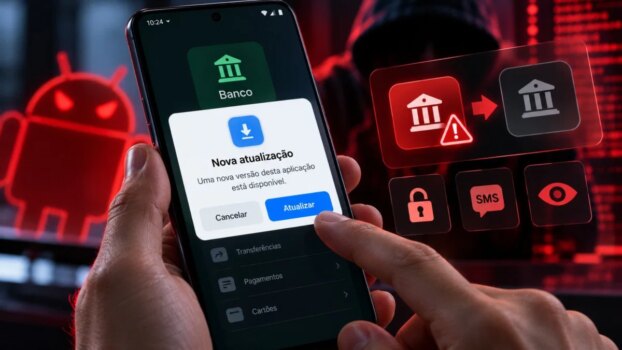
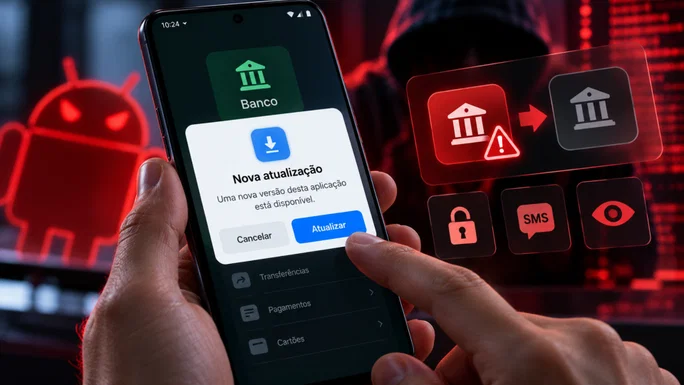
Todo comienza con una actualización falsa
Hirudo se distribuye a través de aplicaciones de compras, contenido para adultos y entretenimiento, con nombres como Shopora, 1V1 X, ZoyaTV y KoiShort.
Como señala el informe Threat Fabric, estas aplicaciones presentan contenido real, como tiendas o vídeos, para parecer legítimos. Luego muestran una solicitud de actualización que realmente instala el malware como una segunda aplicación.
Para funcionar, esta aplicación necesita permisos, incluido el acceso a las funciones de accesibilidad de Android. Estas herramientas existen para ayudar a usar su teléfono celular, pero los delincuentes abusan de ellas para leer información en la pantalla y realizar acciones en nombre de la víctima.
Copias de aplicaciones bancarias ocultan el ataque
En los casos analizados, Hirudo intenta eliminar la aplicación original del banco e instalar una versión alterada. La mayor parte del código permanece, pero se agregan modificaciones que engañan los controles de seguridad.
En la práctica, la aplicación puede no detectar la presencia del control malicioso o permitir la visualización remota de la pantalla, incluso cuando debería impedir dicha captura.
La sustitución no se produce sin obstáculos: la víctima puede interrumpir la desinstalación o la autorización de la nueva instalación.
¿Qué pueden robar los delincuentes?
Además de las credenciales bancarias, Hirudo puede recopilar PIN de pago, códigos de desbloqueo y SMS. También puede transmitir la pantalla en vivo y dar acceso a las cámaras delantera y trasera.
Una de las técnicas utiliza páginas de pago falsas. Tras recoger el PIN, el malware presenta una confirmación de pago inventada para no levantar sospechas.
ThreatFabric encontró copias modificadas de ocho aplicaciones pertenecientes a siete bancos indonesios. El código también identifica objetivos financieros en otros países, incluidos China, India, México, Marruecos y Tailandia.
Se encontraron miles de registros de credenciales en la infraestructura de los atacantes, pero se desconoce el número de víctimas. La información proporcionada no identifica a los bancos portugueses entre los objetivos.
Cómo reducir el riesgo
Las recomendaciones incluyen mantener Android actualizado, evitar instalar archivos APK (paquetes de instalación de aplicaciones) de fuentes no oficiales y realizar comprobaciones periódicas con Google Play Protect.
Merece especial atención una solicitud inesperada para instalar otra aplicación, activar permisos de accesibilidad o eliminar la aplicación del banco.
Hirudo muestra cómo una aplicación aparentemente legítima puede servir como punto de entrada para una amenaza. Para reconocer estos riesgos antes de la instalación, consulte nuestra guía sobre las señales de advertencia de aplicaciones falsas y los permisos que deberían despertar sospechas.