
Una investigación realizada por iVerify y Report URI identificó una red que distribuye ataques a iPhone a través de anuncios y sitios web comprometidos. Las herramientas utilizadas por los ciberdelincuentes Coruña y DarkSword permiten robar contraseñas, datos personales e información de carteras de criptomonedas.
En iPhones con versiones vulnerables de iOS, la infección puede ocurrir cuando se carga contenido malicioso, sin hacer clic en un anuncio ni instalar una aplicación.
Un anuncio de Instagram fue suficiente
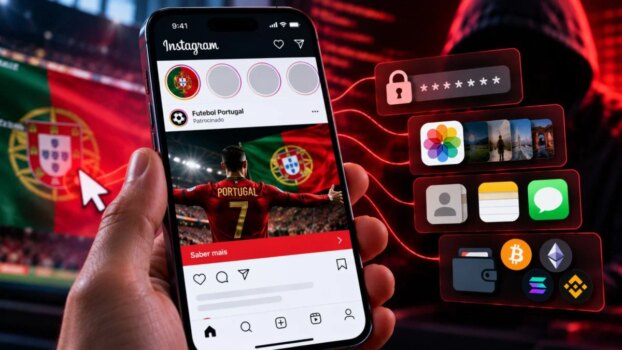
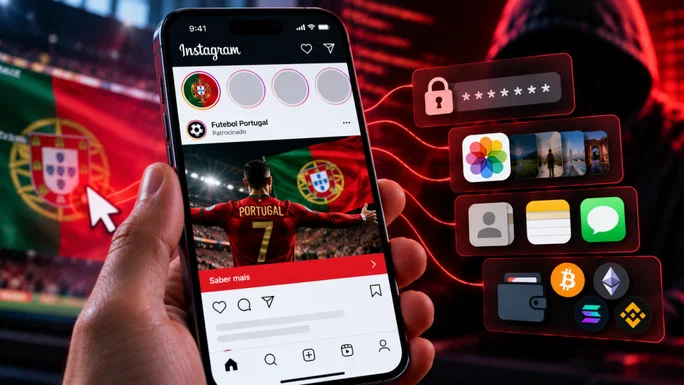
iVerify identificó una infección con la variante P7 de DarkSword a través de un anuncio malicioso sobre la Copa del Mundo en Instagram. La víctima era un empleado de una empresa cliente y simplemente estaba navegando por el feed, y el ataque ocurrió cuando el anuncio estaba cargado y el usuario ni siquiera necesitaba hacer clic en él.
El mismo empleado fue posteriormente blanco de un segundo ataque. Esta vez, hizo clic en un enlace malicioso distribuido por otro grupo criminal, que utilizaba una variante diferente de DarkSword.
El equipo de seguridad de la empresa recibió alertas casi en tiempo real y pudo cambiar las credenciales comprometidas, como contraseñas y otros datos de autenticación. Esto nos permitió actuar antes de que esta información fuera vendida y utilizada para ingresar a la red de la empresa.
¿Cómo funciona la red DeadTag?
Operation DeadTag compra dominios caducados de publicidad antigua y servicios de análisis de visitas. Mientras miles de sitios web continúan cargando código desde estas direcciones, los delincuentes pueden dirigir a los visitantes a estafas o ataques.
La red identifica iPhones vulnerables y los dirige a grupos que distribuyen Coruña y DarkSword. También se han encontrado ataques insertados directamente en cientos de tiendas en línea.
Los sitios web identificados reciben alrededor de 135 millones de visitas mensuales, con mayor presencia de dominios europeos. Vale la pena señalar que este número se refiere al tráfico potencialmente expuesto, no al número de dispositivos infectados.
Las variantes analizadas buscan contraseñas en Keychain, datos del dispositivo e información de aplicaciones como Coinbase Wallet, Trust Wallet, Exodus, OKX y Bitget. También pueden recopilar mensajes, contactos y ubicación, para robo directo o venta de datos.
Cómo mantenerse protegido contra este tipo de amenazas a los iPhone
Mantener iOS actualizado es la principal recomendación, ya que ambos kits explotan versiones antiguas. Aunque la infraestructura predijo ataques a iOS 26 y 27, las adaptaciones observadas fueron, en su mayor parte, inoperativas.
Para las personas con mayor riesgo de ser atacados, los investigadores recomiendan el modo de bloqueo, que restringe las funciones para dificultar estos ataques. Para activarlo sigue estos pasos:
- Configuración > Privacidad y seguridad > Modo de bloqueo
- Haga clic en Activar modo de bloqueo.
Si se sospecha una infección, iVerify recomienda conservar los registros y buscar signos de compromiso antes de reiniciar su iPhone y cambiar las contraseñas. Evitar enlaces sospechosos ayuda, pero no es suficiente en esta campaña: el ataque puede comenzar con un anuncio subido a un sitio web aparentemente legítimo.