
Si pensaba que su computadora Apple era completamente inmune a los ataques informáticos, prepárese para una dura realidad. Los investigadores de ciberseguridad de Malwarebytes acaban de descubrir una amenaza muy grave diseñada específicamente para sistemas macOS. Así es Infinity Stealer, un nuevo y poderoso virus que roba tus datos personales en fracciones de segundo. Por lo tanto, esta campaña maliciosa utiliza una táctica increíblemente inteligente y engañosa para convencerte de que instales código peligroso con tus propias manos. No se puede ser demasiado cuidadoso ahora que los usuarios de Mac están bajo ataque.
Usuarios de Mac bajo ataque: estafa de prueba de seguridad falsa
Además, el ataque comienza de forma aparentemente inofensiva mediante una técnica conocida como ClickFix. Cuando navega por sitios web comprometidos, aparece en su pantalla una prueba de verificación humana falsa que imita perfectamente el diseño de seguridad oficial de Cloudflare. De esta forma, la página fraudulenta te pide que copie un comando de texto y pegue la información directamente en la aplicación Terminal de tu Mac. Por lo tanto, al realizar esta acción, usted está eludiendo voluntariamente todas las defensas nativas de su sistema operativo y abriendo la puerta al ataque.
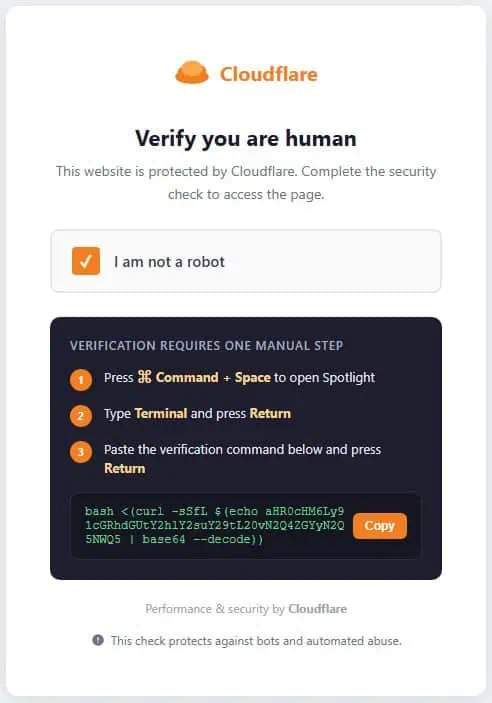
Camuflaje perfecto para evitar ser detectado.
Por otro lado, la sofisticación técnica de este virus es absolutamente aterradora. La carga útil maliciosa se escribió originalmente en el lenguaje de programación Python, pero utiliza un compilador de código abierto muy específico llamado Nuitka. Por lo tanto, en lugar de generar un archivo normal, este proceso transforma el código en un archivo binario nativo increíblemente complejo. En consecuencia, este camuflaje tecnológico dificulta mucho la ingeniería inversa a los analistas de seguridad y permite que el virus pase completamente desapercibido para los antivirus tradicionales.
El robo silencioso de tus contraseñas y dinero
Además, antes de iniciar el ataque a sus archivos, el virus primero verifica si se está ejecutando en un entorno de prueba virtual para burlar a los investigadores. Tan pronto como confirmas que estás en una máquina real, la extracción de datos comienza sin descanso. El programa malicioso captura su pantalla y roba instantáneamente las credenciales de su navegador, las contraseñas del llavero de macOS e incluso sus billeteras de criptomonedas.
En resumen, toda esta valiosa información se envía silenciosamente a los piratas informáticos, quienes reciben una notificación inmediata a través de Telegram tan pronto como se completa el robo. En resumen, la regla de oro para su protección diaria es nunca copiar y pegar comandos extraños en la Terminal de su máquina, sin importar cuán legítimos parezcan los sitios.
Las 15 mejores películas para ver en Disney Plus en 2026

Hay malas noticias para cualquiera que desee jugar GTA 6 con modificaciones