
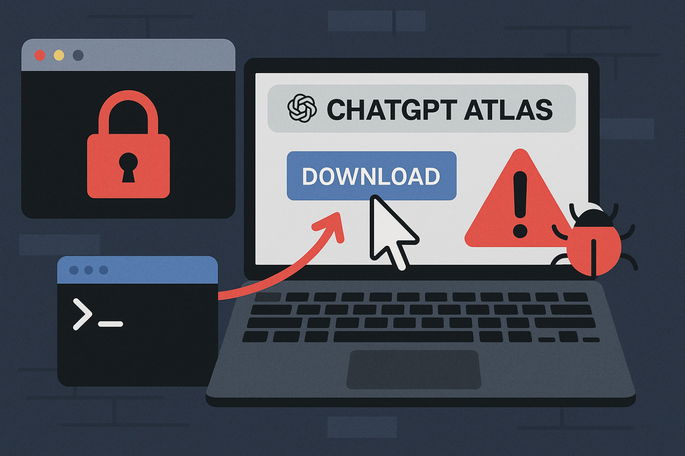
Una nueva campaña cibercriminal preocupa a los expertos en seguridad digital. Se trata del ataque ClickFix, una técnica de ingeniería social que ha experimentado un aumento significativo del 517% y que ahora se utiliza para distribuir un falso ChatGPT Atlas (el navegador de búsqueda de IA de OpenAI), creado específicamente para instalar malware capaz de robar contraseñas del navegador.
El descubrimiento fue realizado por Kaushik Devireddy, científico de datos de inteligencia artificial de Fable Security, quien detalló cómo este esquema ha estado estafando a las víctimas en varios países.
Los sitios web clonados y una sólida ingeniería social hacen que la estafa sea peligrosa
En los últimos dos años, ClickFix ha evolucionado desde un simple truco de copiar y pegar hasta una estrategia sofisticada basada en sitios web clonados que imitan páginas legítimas con gran precisión. Como informó el sitio web Hackread, esta amenaza está activa desde 2024, cuando comenzó a ser utilizada por grupos apoyados por los gobiernos de Irán, Corea del Norte y Rusia.
En diferentes fases, el ataque afectó a herramientas de estudiantes como iClicker, programas de acceso remoto como AnyDesk, servicios de videoconferencia como Google Meet y, más recientemente, esta versión falsa de ChatGPT Atlas.
El sitio web fraudulento descubierto por Devireddy replicaba fielmente la disposición, el diseño y los textos de una página de instalación legítima. La única pista era el dominio: una dirección de Google Sites, lo que, paradójicamente, aumenta la eficacia de la estafa. Muchos usuarios asocian automáticamente la marca Google con la seguridad, reduciendo las sospechas y facilitando la instalación de software malicioso.
El momento crítico del ataque: copiar comandos en la Terminal
La etapa más peligrosa del ataque se produce cuando el sitio web falso le pide al usuario que copie un comando aparentemente inofensivo y lo pegue en la Terminal o PowerShell. Aquí es cuando el ataque ClickFix se hace realidad.
El comando ejecuta un script remoto que comienza a solicitar repetidamente la contraseña del usuario hasta que obtiene la correcta. Cuando esto sucede, lo utiliza para escalar privilegios y tomar el control administrativo del sistema. A partir de ahí, el atacante tiene total libertad para instalar un ladrón de contraseñas y extraer datos confidenciales almacenados en el navegador.
Devireddy revela que esta combinación de ingeniería social y ejecución autorizada por el usuario es tan efectiva que puede eludir incluso soluciones de seguridad avanzadas como CrowdStrike y SentinelOne. Debido a que el comando se ingresa manualmente, el sistema interpreta la acción como legítima, lo que permite que el malware se infiltre sin activar alertas.
Recomendaciones para evitar ClickFix
La principal lección que dejan los expertos es simple: ningún sitio web legítimo pide al usuario que copie comandos en la Terminal. Buscar una descarga, hacer clic en el enlace incorrecto y seguir instrucciones aparentemente técnicas es suficiente para comprometer completamente un sistema.
La recomendación es evitar cualquier comando proporcionado por páginas externas y tener cuidado con los instaladores encontrados mediante búsquedas patrocinadas o alojados en dominios inesperados, incluso si parecen profesionales.